生成式 AI 時代一般人必懂的資安風險與防範方法
用 ChatGPT 做了一個報名小工具,十分鐘就上線,大家都說好方便;在社群看到一個號稱「自動整理發票、一鍵記帳」的 AI Skill,馬上下載安裝;為了趕報告,把客戶合約整份貼給 AI,請它挑出有風險的條款;順手讓 ChatGPT 連上 Gmail,請它每天早上整理信件重點。
這些事情現在每天都在發生,也都是常見的生成式AI的使用方式,近年來,生成式 AI 讓許多原本要找工程師才做得到的事,變成了一般人打幾句話就能完成。可是問題也跟著來了:
- 工具做出來了,也跑的動了,但裡面的密碼放在哪裡?
- Skill 裝下去了,它會在你的電腦上做了什麼?
- 合約貼上去了,資料會跑去哪裡?
- Gmail 連上了,誰能叫 AI 讀你的信?
過去談到資安,多半是要你「不要亂點連結」「密碼不要設 123456」。這些提醒在 AI 時代依然有效,也沒有消失,但是風險的樣子變了:因為不會寫程式,也能做出有漏洞的系統;沒下載可疑的執行檔,也會裝到惡意程式;沒有被駭,資料也會因為一個設定被公開。
以下是生成式 AI 普及後最常見的資安風險,每一種都搭配真實發生過的案例,讓我們來看看如何防範。
AI 時代的資安風險,哪裡不一樣?
AI 時代的資安問題,可以大致濃縮成三個改變
第一,資料會離開你的電腦
你在對話框輸入的每一句話、上傳的每一份檔案,都會送到 AI 服務商的伺服器處理(多數人都是使用雲端上的AI服務或平台,例如ChatGPT、Claude Code、Gemini),資料送出去之後會存多久、誰看得到、會不會拿去訓練模型,取決於對方的規則和你自己的設定。
第二,AI 開始拿到「權限」
過去 AI 只會回答問題,現在它可以讀你的信、改你的檔案、在你的電腦上執行指令(只要你充許它授予權限就可以)。你給 AI 的每一個授權,等於多打一把家裡的鑰匙交出去,權限越大,出事時損失就越大。
第三,AI 會被一段文字騙
AI 很難分辨「主人下的指令」和「資料裡夾帶的文字」。壞人只要在信件、網頁或文件裡藏一段話,AI 讀到之後就有機會照著做,這種手法叫做「提示注入」(Prompt Injection),後面的案例會再看到它。所以以前駭客要想辦法騙「你」,現在他們多了一條路,就是去騙「替你做事的 AI」。
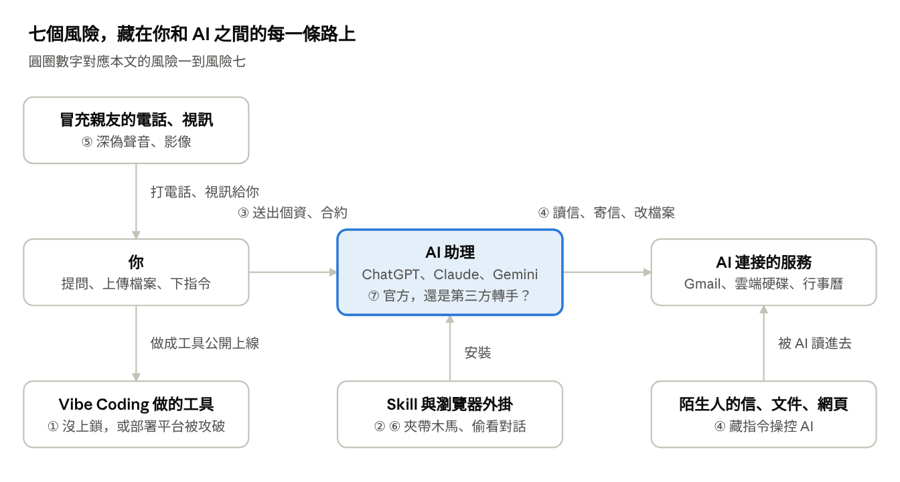 生成式 AI 的風險地圖 · 7 個風險點
左邊是壞人直接找上你的路,中間是你交給 AI 的資料與工具,右邊是 AI 替你連上的服務,每一條線,都對應後面會談到的一種風險。
風險一:Vibe Coding 做出來的工具,金鑰和個資會不會被看光?
Vibe Coding 指的是用說的請 AI 寫程式,看結果滿意就直接上線,自己不一定看得懂程式碼。這讓很多人第一次做出能用的網站和工具,但「做得出來」和「做得安全」是兩件事,AI 會優先讓功能動起來,至於資料庫誰能讀、金鑰藏在哪裡,你沒交代,它就不一定會處理。
先解釋兩個常見名詞:API Key(金鑰)像一張綁了你信用卡的會員卡,別人拿到就能用你的名義呼叫 AI 服務,帳單由你付。資料庫連線資訊則像整棟大樓的總鑰匙,拿到的人可以直接進資料庫翻資料。
已經發生過的案例
- Moltbook(2026 年 2 月):一個讓 AI Agent 互相發文的社群網站,創辦人公開說自己一行程式碼都沒寫。資安公司 Wiz 在網站的前端程式碼裡找到資料庫金鑰,而且資料庫沒有開啟權限控管,任何人都能讀寫整個資料庫。外洩內容包含約 150 萬組 API 金鑰與存取憑證、3 萬多個使用者 Email,有些私訊裡還有使用者貼上的 OpenAI 金鑰。
- Lovable 平台的 App(2025 年 5 月):研究人員掃描 1,645 個用 Lovable 做出來的公開 App,發現約 170 個資料庫沒有做權限控管,陌生人可以直接讀取甚至修改資料,這個問題後來被登錄為 CVE-2025-48757。
- RedAccess 大規模掃描(2026 年 5 月):資安公司掃描約 38 萬個用 Lovable、Base44、Replit、Netlify 建立的公開 App,約 5,000 個正在外洩敏感資料,包括醫院的醫病對話摘要、銀行內部財務資訊與客服對話紀錄。部分原因很單純:平台預設公開,使用者沒有手動改成私人。
- GitGuardian 年度報告(2026 年 3 月):2025 年公開的 GitHub 上新增約 2,865 萬組寫死在程式碼裡的密碼與金鑰,比前一年多 34%;其中和 AI 服務相關的金鑰有 127 萬組,年增 81%。報告裡也指出,用 AI 輔助寫的程式碼,金鑰外洩比例約是平均值的兩倍。
為什麼會這樣?
原因通常是:金鑰被寫在網頁程式碼裡(網頁程式碼會整包送到訪客的瀏覽器,誰都看得到)、資料庫沒有設定「誰能看哪些資料」、平台的分享設定預設公開。三個都屬於「功能正常但門沒鎖」,工具用起來完全看不出問題,直到有人上門。
怎麼防範?
- 把金鑰當成提款卡密碼:不要貼在程式碼、聊天群組、截圖或公開的 GitHub 專案裡。
- 上線前,請 AI 用資安角度檢查一次:可以直接複製這段話給 AI:
請用資安檢查的角度檢查這個專案:一、所有金鑰和密碼放在哪裡,訪客的瀏覽器看不看得到;二、沒有登入的人能不能讀到或改到資料;三、資料庫有沒有設定權限控管;四、哪些資料是個資。請列出問題與修正方式,先不要直接修改。
- 確認分享設定:上線前檢查專案是「公開」還是「私人」,只給自己用的工具不要開公開連結。
- 設定用量上限與帳單提醒:多數 AI 平台都能設定每月用量上限,金鑰萬一被盜,損失至少有天花板。
- 金鑰外洩,刪貼文不夠:要到平台後台把舊金鑰「撤銷」再重新產生,舊的那把才會失效。
- 碰到真實個資前,找懂的人看一眼:做給自己玩的小工具和要收客戶資料的系統,風險等級完全不同,做成產品正式營運銷售的應用,建議還是找專業的工程師協助你看一下。
延伸自己沒做錯,部署平台被攻破也會連帶受害
Vibe Coding 做好的工具,多半會放上「一鍵部署」的雲端平台,為了讓程式連得上 AI 服務和資料庫,金鑰通常存在平台的「環境變數」裡。這就像把家裡鑰匙寄放在大樓管理室,管理室一旦被闖入,每一戶的鑰匙都會一起被拿走。
台灣新創的雲端部署平台 Zeabur,2026 年就在七週內發生兩次這樣的事:
- 第一次(2026 年 8 月 27 日):攻擊者從一位使用者部署的 NextChat 應用程式漏洞切入,一路穿過隔離不足的內部系統,取得 AWS 管理權限並讀取正式資料庫。攻擊者專挑使用者存放的 OpenAI、Anthropic、OpenRouter 等 AI 金鑰與資料庫密碼匯出,官方確認已有金鑰遭到盜用,並承諾核實損失後賠償。
- 第二次(2026 年 10 月 14 至 15 日):攻擊者用一組外洩的內部管理憑證再次入侵,讀取約 322 萬筆環境變數與 32 萬 1,810 個帳號資料,影響 9 個區域的共享叢集,還以 root 權限登入 101 台使用者租用的專用伺服器。這組管理權杖 2024 年 1 月建立、沒有到期日、以明文存放,八月事件後的憑證更換也漏掉了它。
- 結果:Zeabur 宣布 2026 年 12 月 31 日停止營運,12 月 1 日起暫停共享叢集上的服務。
這個案例點出 Vibe Coding 族群最容易忽略的一件事:工具上線之後,安全範圍也包含「你選的平台」。程式寫得再小心,金鑰存放的地方被攻破,被盜刷的帳單一樣寄到你手上。
選平台與上線後,多做這幾件事:
- 選平台先看資安紀錄:有沒有公開的資安說明、事件通報頁和兩步驟驗證,出過事的平台,看它事後怎麼處理、公開了多少細節。
- 一個專案一把金鑰:每個工具用專屬的 API 金鑰並各自設定用量上限,外洩時只要撤銷那一把,損失也有天花板。
- 平台一通報資安事件,立刻撤銷所有存在上面的金鑰:網站還能正常打開,不代表金鑰安全,撤銷舊的、換上新的,再逐一檢查各服務的帳單。
- 程式碼和資料自己留一份備份:平台出事或停止營運時,才有辦法順利搬家。
- 要收個資或處理公司資料的系統,部署前先問公司 IT 或懂的人:放在哪裡、怎麼存金鑰,都會決定出事時的損失有多大。
風險二:網路上熱門的 Skill,裝下去真的安全嗎?
Skill 可以想成「教 AI 做事的流程卡」,把一套固定做法存起來重複使用。最近社群上到處是「一鍵整理發票」「自動追蹤股價」「YouTube 影片秒懂」之類的 Skill,標榜裝了就變強。問題是,Skill 除了文字說明,還能附帶程式腳本,你看到的是功能介紹,它實際做了什麼,大多數人從來沒打開看過。
風險高低和「在哪裡執行」有關,在網頁版 ChatGPT、Claude 使用的 Skill,多半在平台的雲端隔離環境執行。裝在自己電腦上的 AI Agent 工具(例如 OpenClaw、Claude Code)使用 Skill 時,就是拿你電腦的權限在跑,能讀檔案、能執行指令,也能連網,即使在雲端,惡意 Skill 仍然可以在說明文字裡藏指令,叫 AI 把對話內容或你連接的資料送出去。
已經發生過的案例
- ClawHavoc 事件(2026 年 2 月):資安公司 Koi Security 檢查 OpenClaw 技能市集 ClawHub 上的 2,857 個 Skill,發現 341 個是惡意的,其中 335 個出自同一個集團。它們偽裝成加密貨幣錢包追蹤、YouTube 摘要、Google Workspace 整合等熱門工具,有些還故意取跟正版很像的名字。說明文件寫得很專業,但會要求使用者先安裝一個「必要元件」:Windows 版要下載有密碼的壓縮檔來執行,Mac 版要複製一行指令貼進終端機。那個「必要元件」就是竊密木馬,會偷瀏覽器存的密碼、鑰匙圈密碼、加密貨幣錢包,以及 AI Agent 手上的各種 API 金鑰。
- Snyk「ToxicSkills」調查(2026 年 2 月):資安公司 Snyk 檢查 3,984 個公開 Skill,13.4%(534 個)有嚴重等級的安全問題,超過三分之一至少有一項安全缺陷。人工確認含惡意程式的有 76 個,其中九成同時使用兩種手法:一邊用傳統惡意程式偷資料,一邊用藏在說明裡的文字操控 AI,讓 AI 不去懷疑這些指令。
為什麼會這樣?
Skill 市集和早年的手機 App 市集很像:誰都能上架,審核跟不上上架的速度。更麻煩的是,AI 會「認真執行」Skill 裡寫的每一步,惡意指令藏在一份看起來很正常的說明書裡,AI 照做,你也不會察覺。
怎麼防範?
- 先看來源:優先使用平台官方或知名開發者發布的 Skill。下載數和星星數只能參考,許多惡意 Skill 在被下架前也累積過大量下載。
- 記住一條鐵律:任何 Skill 要你「先安裝其他東西」,或「複製一行指令貼到終端機、命令提示字元」,直接放棄,這是 ClawHavoc 最核心的手法。
- 安裝前請 AI 幫你讀一遍:Skill 本體通常是文字檔,可以打開看。把內容貼給 AI,並附上這段話:
這是一個 Skill 的完整內容,請不要執行任何東西,只幫我檢查:它會不會連到外部網址、下載或執行程式、讀取密碼或金鑰檔案、要求關閉安全設定?請用白話列出風險。
AI 檢查只是第一道過濾,惡意 Skill 本來就會想辦法騙過 AI,結果有疑慮就別裝。
- 用不到就移除,關閉自動更新:先上架正常版本累積信任、之後再偷偷改成惡意版本,是很常見的手法。
- 不在主力電腦上冒險:會在自己電腦執行 AI Agent 的人,不要在存有網路銀行、加密貨幣錢包、公司檔案的那台電腦上,安裝來路不明的 Skill。
- 能自己做就自己做:生活用途的 Skill,用自然語言描述流程就能建立,自己寫的流程卡最安心。
風險三:把個資、合約、金鑰丟給 AI,會不會被拿去訓練?會不會外洩?
這其實是兩個問題,答案也不一樣。「會不會被拿去訓練」取決於你用的方案和設定,「會不會外洩」則和訓練無關,資料只要存在別人的伺服器上,就有被看到的機會。
第一個問題:會不會被拿去訓練?
多數 AI 服務的個人帳號,預設會把對話用來改善模型,但都能自己關掉,企業方案(例如 ChatGPT Business、Enterprise,或啟用企業級資料保護的 Google Workspace)則預設不拿來訓練(可自行向使用的AI平台確認條款內容)。
要特別說明,資料被拿去訓練,不代表別人問一句就能問出你的合約。真正該擔心的是:資料留在別人伺服器上越久、經手的人越多,出事的機會就越高。
第二個問題:會不會外洩?
就算關掉訓練,資料還是會從其他地方流出去:
- 分享連結被搜尋引擎收錄(2025 年 7 月):ChatGPT 曾提供「讓分享的對話可以被搜尋到」的選項,結果媒體在 Google 上搜出超過 4,500 個分享對話,裡面有姓名、履歷、心事和公司內部內容。OpenAI 在 2025 年 7 月 31 日移除這個功能,但已經被收錄的頁面要等搜尋引擎慢慢清除。
- 員工把機密貼進公開版 AI(2023 年):三星半導體部門的工程師把公司原始碼、會議內容貼進 ChatGPT 請它除錯和整理,事後三星禁止員工在公司設備上使用生成式 AI。這個案例常被拿來說明:問題出在「把不該送出去的資料送出去」,AI 本身沒有被駭。
- 帳號被盜:AI 帳號一旦被盜,所有歷史對話一次曝光,你跟 AI 聊過的工作、財務、健康問題,就是駭客眼中最完整的個人檔案。
- AI 服務本身的來源:2025 年 2 月,行政院要求公務機關全面禁用 DeepSeek,理由包括資料跨境傳輸與個資保護疑慮。數位發展部也重申,公務員不得向生成式 AI 提供應保密、個人或未經同意公開的資訊。這條給公務員的規定,一般人拿來當自己的標準也很合適。
怎麼防範?
- 送出前先分級:紅燈資料不要貼,包括身分證字號、信用卡號、密碼、API 金鑰、病歷、別人的個資;黃燈資料(合約、報價、內部文件)先去識別化,或改用公司核准的企業版;綠燈資料(已公開的資訊)可以放心用。
- 學會「代號化」:把人名換成「甲方、乙方」,公司換成「A 公司」,金額換成「X 元」。AI 一樣能幫你檢查條款,真實資訊留在你手上。
- 關掉訓練開關,敏感問題用臨時對話:檢視AI平台的相關設定,關閉訓練選項。
- 公司資料用公司提供的工具:企業版有資料保護條款和管理機制,個人帳號沒有,用個人帳號處理公司資料,出事時責任在你。
- 分享連結等於公開:只要拿到連結就能看,定期到設定裡的「分享連結」管理頁刪除不需要的連結。
- AI 帳號開啟兩步驟驗證:AI 帳號裡的資料,往往比你的社群帳號更私密。
風險四:讓 ChatGPT 連上 Gmail、雲端硬碟,安全嗎?
MCP 可以想成 AI 的「萬用轉接頭」,讓 AI 接上 Gmail、Google 雲端硬碟、行事曆、Notion 等外部服務。ChatGPT 把這類功能稱為「應用程式」或「連接器」,接上之後,AI 能幫你讀信、找檔案、排行程,有些還能直接寄信或修改文件。方便的另一面是:AI 讀得到的東西,壞人也會想辦法透過 AI 拿到。
風險主要來自三個方向:AI 讀到藏了指令的內容被操控、連接器本身是假的、授權範圍開得太大。
已經發生過的案例
- ShadowLeak:一封信就能偷走信箱資料(2025 年 9 月公布):資安公司 Radware 發現,攻擊者只要寄一封看似正常的信給你,用白底白字或極小的字藏一段指令。等你哪天請 ChatGPT 的深度研究功能整理信箱,AI 讀到那封信,就會照指令把信箱裡的個資編碼後,偷偷送到攻擊者的網址。你不用點任何連結,整個過程發生在 OpenAI 的雲端,自己的防毒軟體完全看不到。OpenAI 已在 2025 年修補,但研究人員提醒,同樣手法可以套用到雲端硬碟、Outlook、SharePoint 等其他連接器。
- 一張行事曆邀請,讓 Gemini 洩漏私人會議(2026 年 1 月):資安公司 Miggo Security 示範,攻擊者寄一個行事曆邀請,在說明欄藏指令。當你問 Gemini「我明天有哪些會?」,Gemini 會偷偷把你當天所有會議(包含私人會議)整理成摘要,寫進一個攻擊者看得到的新事件,然後回你一句「這個時段有空」。
- 假冒的郵件連接器,每封信都偷偷副本給駭客(2025 年 9 月):有人複製郵件服務 Postmark 的 MCP 程式,以同樣名稱上架。前 15 個版本都正常,累積信任後,在 1.0.16 版加了一行程式,把每封經它寄出的信都用密件副本寄給自己。這個套件每週約有 1,500 次下載,Koi Security 估計每天外洩 3,000 到 15,000 封信,包括密碼重設信件和發票。
為什麼會這樣?
回到前面說的第三個改變:AI 很難分辨「你的指令」和「信件裡的文字」。當 AI 同時具備三個條件:讀得到你的私人資料、會讀陌生人寫的內容、能把資料送出去(寄信、開網址、建立事件),就等於替駭客開了一條管道。資安圈把這三個條件同時成立的情況,稱為「致命三要素」(Lethal Trifecta,AI 瀏覽器和「代理模式」也有一樣的問題,網頁裡同樣可以藏指令。
怎麼防範?
- 只連真的需要的,用完就斷:每多連一個服務,就多一個被利用的入口。定期到 AI 服務的「應用程式/連接器」設定,以及 Google、Microsoft 帳戶的第三方存取權限頁面,移除不再使用的授權。
- 看清楚授權畫面:授權時注意它要的是「只讀取」還是「可以寄信、刪除、修改」,只需要整理信件,就不要給寄信權限。
- 個人使用者不要自己安裝來路不明的 MCP 程式:優先使用 AI 平台內建、官方審核過的連接器。
- 寄信、刪除、付款,一定保留「先問我」:讓 AI 擬草稿、列清單,最後一步由你按下去。
- 處理陌生內容時,先把重要的連接器關掉:要 AI 摘要陌生人寄來的信、網路下載的文件時,避免同時開著能寄信、能動雲端硬碟的連接器。
- 處理敏感資料時,開啟 ChatGPT 的「Lockdown Mode」:這是 OpenAI 在 2026 年推出的進階安全設定,個人帳號(Free、Go、Plus、Pro)可在「設定 > 安全性」開啟。開啟後會限制即時上網、深度研究、代理模式與即時連接器,降低資料被送出去的機會,OpenAI 也明說它能大幅降低風險,但無法保證完全不會外洩。
風險五:聽到家人的聲音、看到老闆的臉,也不一定是本人
前面四個風險,是「你用 AI」時要注意的事,這一個是「壞人用 AI」來對付你。生成式 AI 讓仿造聲音、臉孔的成本降到極低,技術門檻也更簡單容易,過去「聽聲音就知道是誰」的直覺,已經不能當作確認身分的依據。
已經發生過的案例
- 一場全是假人的視訊會議,騙走 2 億港幣(2024 年 1 月,香港):英國工程顧問公司 Arup 香港辦公室的財務人員,收到看似英國總部財務長寄來的「機密交易」訊息。他一開始懷疑是釣魚信,直到被拉進一場視訊會議,畫面上的財務長和幾位同事看起來都是本人,才放下戒心。他前後匯了 15 筆、總計 2 億港幣(約 2,500 萬美元),事後向總部確認才發現,會議裡所有人都是深偽合成的。
- 台灣的 AI 仿聲詐騙:公視曾報導,一位母親接到「兒子」來電,電話那頭喊著急需用錢,她到郵局準備提領 88 萬元,被警方攔下。刑事局不排除詐騙集團透過市調、推銷電話蒐集民眾聲音,資安專家也指出,只要 5 秒鐘的說話錄音,就能仿出七成像的聲音。
- 詐騙集團已經把深偽當成標準配備(2026 年):刑事局在 2026 年 5 月與 7 月破獲一個假交友詐騙集團,逮捕 45 名嫌犯,查扣的電腦中就有 AI 深偽程式。刑事局預防科也公開表示,生成式 AI 正把原本需要大量人力的詐騙,變成接近全自動化的產業。
怎麼防範?
- 和家人約定「家庭暗號」:設定一個只有家人知道的問題或暗號,接到要錢、出事的電話,先問暗號。
- 掛掉電話,自己回撥:用你通訊錄裡原本的號碼打回去確認,不要用對方提供的號碼或連結。
- 跟錢有關的事,一律換管道確認:公司匯款請求,就算是視訊裡「看到」主管本人交代,也要透過另一個管道再確認一次。
- 越急越要停:詐騙的關鍵在製造急迫感,聲音像不像本人只是其次,對方越催,越要停下來查證。
- 陌生來電少說話:不明來電先讓對方開口,避免自己的聲音被錄去當素材。
- 有疑慮就打 165:反詐騙諮詢專線 24 小時都能撥打。
風險六:假 AI 工具與瀏覽器外掛,偷走你的對話和帳號
AI 越熱門,冒牌貨就越多,壞人不需要攻破 ChatGPT,只要讓你裝一個「看起來很好用」的外掛或軟體,就能在你和 AI 之間偷看。
已經發生過的案例
- 號稱保護隱私的 VPN 外掛,偷錄你和 AI 的每一段對話(2025 年 12 月公布):Chrome 線上應用程式商店裡的「Urban VPN Proxy」,有 600 萬使用者、4.7 顆星,還掛著 Google 的「精選」標章。Koi Security 發現,它從 2025 年 7 月推出的 5.5.0 版開始,只要使用者打開 ChatGPT、Claude、Gemini、Copilot、Perplexity、DeepSeek、Grok 或 Meta AI,就會擷取每一則提問與回答,傳回公司伺服器並提供給第三方。同一家發行商的另外 7 個外掛也有相同程式,合計超過 800 萬名使用者受影響,由於外掛預設自動更新,很多人安裝時還是正常版本,某天就自動變成會偷資料的版本。
- 假的 AI 影片生成網站,下載的「影片」其實是木馬(2025 年 5 月):資安公司 Morphisec 發現,Facebook 上有粉專冒充熱門 AI 影片工具,宣傳「上傳照片就能免費生成影片」,其中一則貼文有超過 6.2 萬次瀏覽,使用者上傳照片後下載的壓縮檔,裡面裝的是竊密程式,會偷瀏覽器裡存的密碼和加密貨幣錢包。
怎麼防範?
- AI 工具只從官方管道下載:直接輸入官網網址,或從官方 App 商店安裝。搜尋結果和社群廣告的第一筆,不一定是官方。
- 免費 VPN、廣告阻擋、「AI 小幫手」類外掛最要小心:安裝前看它要求的權限,如果要求「讀取和變更你在所有網站上的資料」,等於它能看到你在每個網頁輸入的內容。
- 定期清理外掛:在 Chrome 網址列輸入 chrome://extensions,把用不到、不認得的外掛移除。
- 下載檔案先看副檔名:說好是影片,檔名卻是「影片.mp4.exe」,或要你解壓縮後執行程式,就是陷阱。
- 「免費、限時、一鍵生成」的 AI 廣告先查證:搜尋一下工具名稱加上「詐騙」或「malware」,花一分鐘就能避開大部分陷阱,記住一個原則:免費的最貴。
風險七:貪便宜的第三方 AI 整合服務,你的對話先經過誰?
社群和購物網站上常看到這類廣告:「月費不到官方一半,GPT、Claude、Gemini 全部吃到飽」「ChatGPT 付費帳號共享,半價就能用」「API 便宜轉售,寫程式超省」。這些服務都夾在你和真正的 AI 之間,你送出的每一句話、上傳的每一份檔案,都會先經過第三方的伺服器,再轉給官方 AI。
常見的有三種:
- 整合型 App 或網站:一個介面切換多個模型,背後串接各家官方 API。
- 共享帳號、代購帳號:多人共用同一個付費帳號。
- API 中轉站:轉售便宜的 API 存取權,主要賣給寫程式、用 AI Agent 工具的人。
已經發生過的案例
- OmniGPT(2025 年 2 月):一個標榜「一個平台用遍 ChatGPT、Claude、Gemini」的整合服務。駭客在論壇公開約 3 萬名使用者的 Email 與電話,以及超過 3,400 萬行對話紀錄,裡面還有使用者上傳檔案的連結、API 金鑰、帳號密碼和帳單資訊。
- Chat & Ask AI(2026 年 1 月):一款號稱超過 5,000 萬名使用者的 AI 聊天 App,本身只是串接 ChatGPT、Claude、Gemini 的「外殼」。因為後端資料庫設定錯誤,一位資安研究人員可以讀到約 2,500 萬名使用者、約 3 億則訊息的完整對話紀錄,其中不乏極度私密的求助內容。開發商在接獲通報後數小時內修正。
- 便宜的 API 中轉站會偷偷動手腳(2026 年 4 月研究):研究團隊從淘寶、閒魚等平台買了 28 個付費 API 中轉服務,另外蒐集 400 個免費的。結果 9 個會在 AI 回傳的指令裡偷塞惡意程式碼,17 個盜用研究人員刻意放進去的雲端金鑰,還有 1 個直接轉走研究人員錢包裡的加密貨幣,有些中轉站會等前 50 次請求都正常之後才開始動手,簡單試用根本看不出來。
- 便宜的 AI 使用權,來源是偷來的金鑰(2025 年 2 月):微軟公開起訴代號 Storm-2139 的犯罪集團,他們蒐集其他企業外洩的 Azure OpenAI 金鑰,繞過安全限制之後,再把使用權轉賣給別人。
為什麼會這樣?
第三方服務就像「代寄信件」的店家:你把信交給它,它可以拆開看、影印留底,甚至改掉內容再寄出去。你在 ChatGPT 官方關掉的訓練設定、企業版的資料保護條款,對第三方平台一律不適用,它的資料存多久、給誰看,全看它自己的規定和資安能力。
價格遠低於官方,也值得多想一步:差價從哪裡來?從已知的案例和研究來看,常見的答案有三個:多人共用帳號、偷來的金鑰,以及偷偷換成比較便宜的模型,已有學術研究在實際的轉售服務中,抓到宣稱提供旗艦模型、實際回應卻對不上的情況。
共享帳號還多一層問題:同一個帳號裡,所有人都看得到彼此的對話紀錄,OpenAI 和 Anthropic 的服務條款也都明文禁止把帳號分享給別人,違反條款的帳號,服務商可以直接停權。
怎麼防範?
- 先確認「它是誰」:找得到公司名稱、所在地和聯絡方式嗎?隱私權政策有沒有寫清楚對話保存多久、會不會轉給別人、會不會拿去訓練?查不到就不要用。
- 價格太漂亮,先問差價從哪來:比官方便宜一大截又號稱無限量,背後通常有你看不到的代價。
- 不買共享帳號、代購帳號:共用的人看得到你所有的對話,帳號被停權時也求償無門。
- 第三方服務只放綠燈資料:合約、個資、公司文件,一律用官方服務或公司核准的工具處理。
- 寫程式、用 AI Agent 的人,不要把來路不明的 API 中轉站接進能執行指令的 Agent:中轉站看得到所有指令和回應,也能改寫 AI 要執行的命令。
- 想省錢,從官方方案找起:官方免費方案、公司提供的企業版,都比來路不明的低價方案可靠。知名、有公司實體、隱私政策寫清楚的整合平台,風險明顯低於無名的吃到飽方案,但資料一樣多經過一手。
一張表看懂:七大風險與最低限度的防範
時間不夠的話,至少把最右邊那一欄做到。
| 風險 |
常見情境 |
最壞的後果 |
至少做到這一件 |
| Vibe Coding 做的工具 |
用 AI 做報名表單、小網站收資料,放上一鍵部署平台 |
個資和金鑰被陌生人讀走,帳單暴增 |
上線前請 AI 做資安檢查,一個專案一把金鑰並設定用量上限 |
| 來路不明的 Skill |
安裝社群推薦的熱門 Skill |
電腦被裝木馬,密碼與錢包被偷 |
要你另外安裝東西或貼指令的 Skill,一律不裝 |
| 把資料交給 AI |
貼合約、客戶名單、程式碼請 AI 處理 |
資料被長期保留、人工審查,或透過分享連結公開 |
紅燈資料不貼,黃燈資料先代號化 |
| 連接器與 MCP |
讓 AI 讀 Gmail、雲端硬碟、行事曆 |
一封信就讓 AI 把信箱資料送給駭客 |
只連必要的服務,寄信與刪除保留人工確認 |
| 深偽詐騙 |
接到家人或主管要錢的電話、視訊 |
匯出大筆款項 |
掛掉電話,用原本的號碼回撥確認 |
| 假工具與外掛 |
安裝免費 VPN、AI 外掛、AI 影片網站 |
所有 AI 對話被收集轉賣,帳號被盜 |
只從官方管道安裝,定期清理外掛 |
| 第三方整合服務 |
用低價的多模型吃到飽平台、共享帳號、API 中轉站 |
對話與檔案外洩,金鑰被盜用,帳號被停權 |
只用官方或公司核准的 AI 服務 |
總結
生成式 AI 帶來的資安風險,說穿了多半是老問題換成了新樣子:密碼要保管好、來路不明的東西不要裝、跟錢有關的事先確認。差別在於,現在你身邊多了一個會替你做事的 AI,它很能幹,也很容易相信別人。
用 AI 不需要害怕,但請記得三件事:送出去的資料收不回來、給出去的權限就是風險、聽到看到的不一定是真的。把這三件事放在心上,AI 才會是讓你省時間的幫手。
關於作者【知行墨序】
在軟體架構、著作、演講與培訓等多重身分之間移動,長期站在技術、知識與人的交界處,觀察系統如何被設計,如何改變流程、判斷與溝通方式。 面對複雜事物,習慣把混雜的線索拆開,找出可被理解、可被重組、也可被傳遞的脈絡,再用相對簡單的方式重新說明。文字裡帶著實務現場的痕跡,這樣的整理不只來自技術理解,也來自長時間在實務現場、教學現場與交流過程中的反覆推敲。
免費學習資源不漏接
分享至 :
